Chytré žárovky Tapo od TP-Link mohly hackerům umožnit krádež hesla k wifi
 Zdeněk Dvořák
 Zdeněk Dvořák
SEO expert (pod značkou Linki.cz) se zájmem o novinky v elektronice a digitálním světě, kde žiju posledních dvacet pět let. Zajímají mě e-knihy, chytré hodinky, aplikace, mobily, AI, ale i investice nebo zdraví.
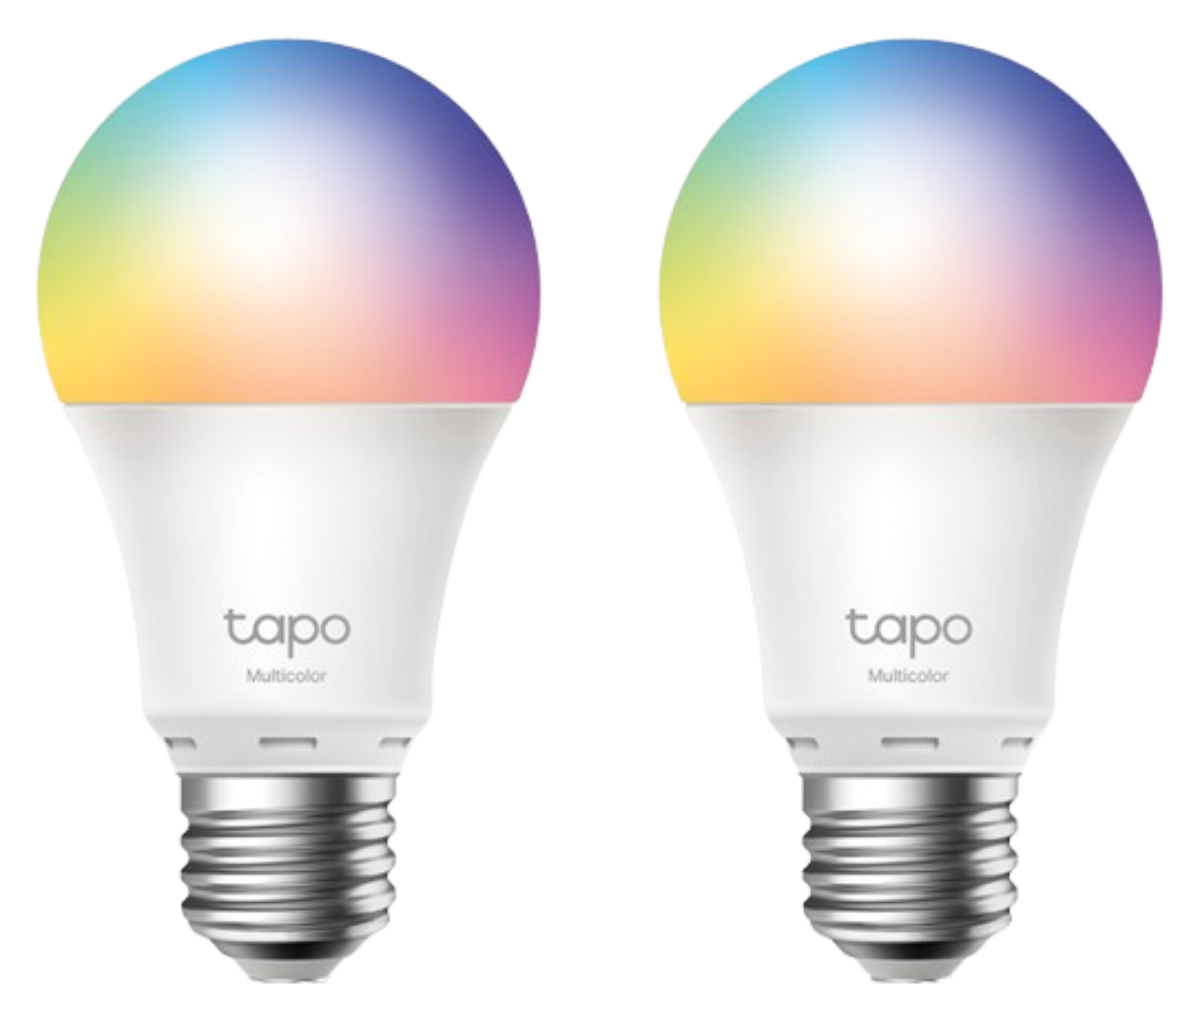
Výzkumníci z Itálie a Spojeného království na konci léta 2023 identifikovali čtyři zranitelnosti, které mohou útočníkům umožnit získání hesla k WiFi síti uživatele u žárovek TP-Link Tapo L530E.
Tyto zranitelnosti zahrnovaly nedostatečné ověřování, hard-coded krátký kontrolní součet, nedostatek náhodnosti při symetrickém šifrování a absenci kontrol pro svěžest přijatých zpráv.
TP-Link byl o těchto zjištěních informován a slíbil implementovat opravy v aplikaci i firmwaru žárovek.
A jak byste měli řešit bezpečnost chytrých doplňků v domácnosti?
Obecně se pro zabezpečení internetu věcí doporučuje tyto typy zařízení izolovat od kritických sítí, používat nejnovější dostupné aktualizace firmwaru a doprovodných aplikací a chránit účty pomocí MFA a silných hesel. Moje doporučení je preferovat značky, které poskytují produktům podporu dlouhodobě a znáte i jejich historii.
Na druhé straně platí, že čím je značka úspěšnější a víc se prodává, je také atraktivnější pro útočníky.
Zdroj: bleepingcomputer.com