1Password přihlásí Clauda do vašich účtů, heslo mu přitom neukáže
 Zdeněk Dvořák
SEO expert (pod značkou Linki.cz) se zájmem o novinky v elektronice a digitálním světě, kde žiju posledních dvacet pět let. Zajímají mě e-knihy, chytré hodinky, aplikace, mobily, AI, ale i investice nebo zdraví.
1Password od poloviny července pouští Clauda k vašim přihlašovacím údajům, aniž by je umělá inteligence uviděla. Heslo i jednorázový kód zůstávají zamčené v trezoru a do modelu se nedostanou ani omylem. Za tohle pohodlí ale zaplatíte tím, že agent pracuje uvnitř přihlášeného účtu.
Jak to funguje: tajemství zůstává v trezoru
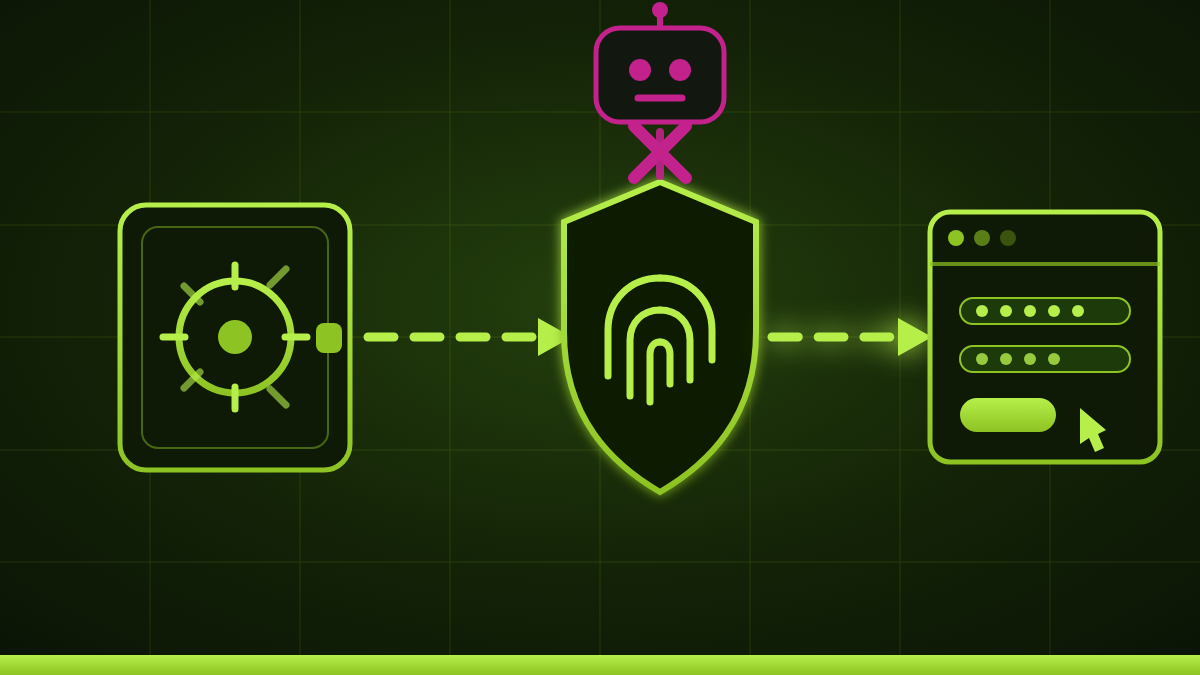
Agent si v Chromu projde web, dojde k přihlašovací stránce a vyžádá si konkrétní položku. Doplněk 1Password vám ukáže, o kterou jde a proč ji agent chce. Schválíte to otiskem prstu přes Touch ID a heslář vyplní údaje přímo do formuláře.
Model se přitom dozví jediné: že přihlášení proběhlo. Obsah trezoru, heslo ani šestimístný kód z autentizátoru mu neprojdou kontextem, pamětí ani servery Anthropicu. Oprávnění platí jen pro rozdělaný úkol a po jeho dokončení končí.
Po vyplnění formuláře ještě „heslář“ kontroluje, jestli se tajemství neobjevilo někde na stránce. Když odeslání selže, vyplněné hodnoty smaže a teprve pak vrátí řízení agentovi. Stejným chráněným postupem projdou i přihlášení přes Google nebo Apple, která od zářijové aktualizace fungují taky.
Nancy Wang, technická ředitelka 1Password, to v oznámení novinky shrnula takhle: „Řešením není předat agentům vaše tajemství. Je jím nechat uživatele dát agentovi svolení použít přihlašovací údaj, aniž by ho agent uviděl.“ Claude podle ní ví, že se vaším jménem přihlásil, a víc vědět nepotřebuje.
Požadavky: čtyři aplikace a jedno velké omezení
Sestava je náročnější, než se z oznámení může zdát. Potřebujete čtyři věci pohromadě: desktopovou aplikaci 1Password a její doplněk do prohlížeče, k tomu Clauda v desktopové verzi a jeho rozšíření do Chromu. Bez kterékoliv z nich se propojení nespustí.
Hlavní zádrhel je platforma. Integrace běží výhradně na macOS a windowsová verze zatím nikde není, což pro většinu českých čtenářů znamená čekání. Anthropic navíc funkci zatím nabízí jen jako betu pro placené tarify Pro, Max, Team a Enterprise; u firemních účtů ji musí nejdřív zapnout vlastník organizace.
Omezený je i výběr položek. Trezor takhle vydá přihlášení a jednorázové kódy, platební karty a identity ne. Nákup v e-shopu tedy Claude dotáhne k pokladně, číslo z karty mu ale budete muset nadiktovat sami.
Agentic Mode: trezor se zavře, jakmile řízení převezme robot
Jakmile prohlížeč ovládne podporovaný agent, doplněk 1Password se sám zamkne, schová rozhraní a vydá jen ty položky, které jste pro daný úkol odklepli. Zbytek uložených hesel zůstane mimo dosah.
Agentic Mode funguje i bez nastavené integrace a hlásí se i k jiným agentům než ke Claudovi. Ve firmách se zapne sám a každý požadavek na přihlašovací údaj je vidět a čeká na autorizaci. Tahle část se hodí i těm, kdo umělou inteligenci do prohlížeče vůbec nepouštějí, třeba proto, že jim stačí agent v chytré domácnosti.
Rizika: heslo agent nevidí, do vašeho účtu se ale dostane
Zamčené heslo ještě nechrání účet. Po přihlášení sedí Claude uvnitř otevřené relace a udělá všechno, co by v ní zvládl člověk: objedná, změní adresu, stáhne fakturu, smaže záznam. Tajemství zůstane v trezoru, škoda ale vznikne na účtu.
Hlavní hrozbou je prompt injection, tedy škodlivý pokyn schovaný v obsahu stránky. Anthropic k tomu zveřejnil vlastní čísla: v autonomním režimu prohlížeče uspěly cílené útoky ve 23,6 % případů a po nasazení obran klesly na 11,2 %. U útoků šitých na míru prohlížeči, jako jsou skryté formulářové prvky a podvržené adresy, spadla úspěšnost z 35,7 % na nulu. Zbytkové riziko firma sama nezastírá a v nápovědě k integraci doporučuje projít si pravidla bezpečného používání dřív, než agenta pustíte k citlivým účtům.
Druhý problém je, že schvalování zevšední. Biometrické potvrzení funguje, dokud jich za hodinu odklepnete pět. U padesátého už nikdo nečte, která položka se vydává a na jaké doméně, a právě v tom okamžiku útok vychází.
Dávejte pozor i na to, kam agenta pouštíte. Heslář sice páruje položky podle adresy, takže na podvrženou doménu přihlášení nevydá, pomocník ho tam ale může dovést a zbytek zařídí sociální inženýrství směrem k vám.
Bezpečnostní minulost hesláře: průnik u dodavatele i chyba v macOS
Šifrovaný trezor zatím nikdo neprolomil, čistý štít to ale není. V říjnu 2023 se kanadská firma přiznala k incidentu navázanému na průnik do zákaznické podpory identitní služby Okta: útočník využil relační token z diagnostického souboru, který tam nahrál člen IT týmu, a dostal se do administrace. Zákaznická data podle vyšetřování nikdo nekompromitoval.
O rok později přišly dvě zranitelnosti přímo v macOS klientovi. Chyba CVE-2024-42219 se závažností 7,8 z deseti stála na nedostatečné kontrole meziprocesové komunikace: škodlivý program na už napadeném počítači se mohl vydávat za doplněk prohlížeče nebo příkazovou řádku, vytáhnout položky z trezoru a získat i odvozený klíč k odemčení. Opravila ji až verze 8.10.36.
Nejnovější zářez je z léta 2025. Výzkumník Marek Tóth na konferenci DEF CON 33 předvedl clickjacking, při kterém útočník překryje stránku neviditelnými prvky a jediné kliknutí vydá uložené údaje. Týká se to hesláře stejně jako konkurence a podle autora výzkumu zůstávala verze 8.11.8.40 nadále zranitelná.
Ani jeden z případů nesáhl na šifrování a dva ze tří vyžadovaly už ovládnutý počítač. Vedle agenta, který se smí přihlašovat za vás, je to ale kontext, který se hodí znát.
Kdo za aplikací stojí: kanadský AgileBits
Značku rozjeli v roce 2005 v Torontu Dave Teare a Roustem Karimov pod hlavičkou AgileBits. Ze správce hesel pro Mac se za dvacet let stal nástroj na macOS, Windows, Linux, iOS i Android, který dnes používá přes 200 000 firem a miliony domácností.
Peníze na expanzi přinesla investiční runda Series C v lednu 2022: 620 milionů dolarů při ocenění 6,8 miliardy. Na konci roku 2025 hlásil kanadský vývojář roční opakované tržby okolo 400 milionů dolarů a k původnímu trezoru přikoupil firmy Kolide, Trelica a Apono, které řeší přístupy a správu zařízení ve velkých organizacích.
Zadarmo se heslář používat nedá. Tarif Individual stojí 3,99 dolaru měsíčně při roční platbě, rodinný Families s pěti členy 5,99 dolaru, nováčci dostanou první rok za 2,99 a 4,49 dolaru. Vyzkoušet to jde na čtrnáct dní bez placení.
Můj pohled: směr je správný, protože předávat modelu heslo v otevřené podobě byl vždycky nesmysl. Otázka, kterou tohle neřeší, ale zůstává otevřená: co agent provede v účtu, do kterého ho právě pustíte. Než na Windows dorazí totéž, vyplatí se začít u účtů, kde nejhorší možný scénář znamená zrušenou objednávku.